🔍 O que aconteceu
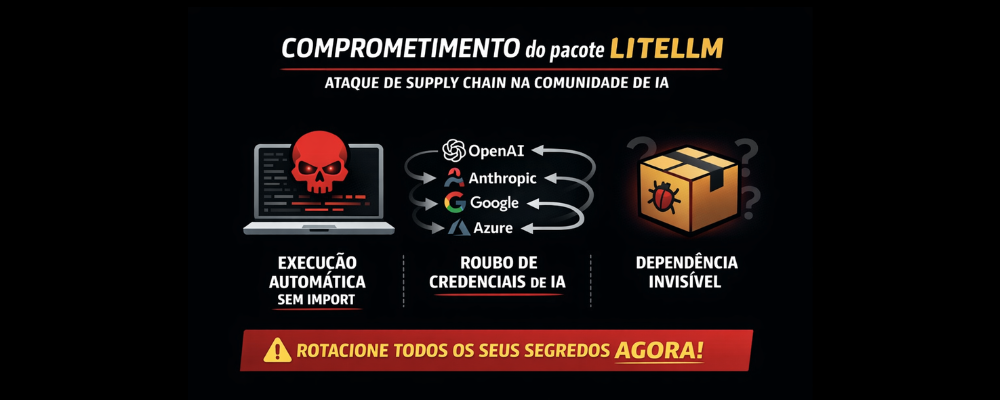
Um dos pacotes mais utilizados no ecossistema de inteligência artificial, o LiteLLM, foi comprometido após a publicação de versões maliciosas no PyPI. Com cerca de 97 milhões de downloads mensais, o impacto potencial do ataque é massivo.
O LiteLLM é amplamente utilizado como uma camada de integração entre aplicações e provedores de IA, como OpenAI, Anthropic e Google — o que o torna um ponto central onde diversas chaves de API e credenciais sensíveis ficam concentradas.
⚠️ Como o ataque funcionava
O pacote malicioso continha um arquivo .pth, que é automaticamente executado sempre que o interpretador Python é iniciado — mesmo sem importar a biblioteca.
Isso permitia que o malware operasse silenciosamente em segundo plano, coletando:
- Chaves SSH
- Credenciais de cloud (AWS, GCP, Azure)
- Tokens de API e variáveis de ambiente
- Configurações de Kubernetes
- Senhas de banco de dados
- Carteiras de criptomoedas
Após a coleta, os dados eram criptografados e enviados para um domínio controlado pelo atacante. :contentReference[oaicite:0]
🎯 Um ataque altamente estratégico
Diferente de ataques genéricos, este foi considerado altamente direcionado. O LiteLLM não foi escolhido por acaso: ele atua como um hub central de integração com múltiplos serviços de IA, concentrando credenciais críticas.
Além disso, o pacote pode ser instalado como dependência indireta, o que significa que muitos desenvolvedores podem ter sido afetados sem saber, apenas por utilizarem outras bibliotecas.
🔗 Efeito em cadeia e escalada
O incidente faz parte de um padrão mais amplo de ataques à cadeia de suprimentos:
- Comprometimento de ferramentas de segurança
- Uso dessas ferramentas para atingir pacotes populares
- Roubo de credenciais em larga escala
- Escalada para novos alvos
Especialistas classificam esse comportamento como um “loop de comprometimento”, onde cada ataque alimenta o próximo.
🧠 Descoberta por falha do atacante
O ataque só foi identificado devido a um erro no próprio malware, que causava consumo excessivo de memória e travamentos. Caso contrário, poderia ter permanecido oculto por semanas ou meses, coletando dados silenciosamente.
🛡️ Recomendações imediatas
Especialistas recomendam ações urgentes para mitigar riscos:
- Verificar a versão instalada do LiteLLM
- Remover versões comprometidas
- Rotacionar todas as credenciais da máquina
- Auditar logs de rede e acessos
- Verificar persistência maliciosa no sistema
- Fixar versões de dependências e validar hashes
⚠️ Um alerta para toda a indústria
O caso reforça um problema crescente: a confiança cega em dependências de software. Como destacou o especialista Andrej Karpathy, cada instalação de pacote implica confiar em toda a árvore de dependências — qualquer uma pode estar comprometida.
Ataques desse tipo tendem a se tornar mais frequentes, especialmente no ecossistema de IA, onde a velocidade de desenvolvimento muitas vezes supera as práticas de segurança.